

Ransomware là gì? Cách phòng chống mã độc tống tiền
Chỉ một lần nhấp vào đường link lạ hoặc tải nhầm tệp đính kèm, bạn có thể đối mặt với nguy cơ mất quyền truy cập vào những dữ liệu quan trọng trên máy tính. Ransomware là một trong những mối đe dọa an ninh mạng nguy hiểm, có khả năng mã hóa dữ liệu, khóa hệ thống và yêu cầu người dùng trả tiền chuộc để khôi phục thông tin. Vậy ransomware là gì? Mã độc tống tiền hoạt động như thế nào và làm sao để phòng tránh hiệu quả? Hãy cùng Website Chuyên Nghiệp tìm hiểu chi tiết trong bài viết dưới đây để nhận biết rủi ro và chủ động bảo vệ dữ liệu cá nhân, doanh nghiệp trước các cuộc tấn công mạng.
Ransomware là gì?
Ransomware là một loại mã độc có khả năng mã hóa dữ liệu hoặc khóa quyền truy cập vào thiết bị, hệ thống, sau đó yêu cầu nạn nhân trả tiền chuộc để khôi phục dữ liệu hoặc lấy lại quyền sử dụng. Đây là một trong những mối đe dọa an ninh mạng phổ biến, có thể gây mất dữ liệu, gián đoạn hoạt động và thiệt hại tài chính cho cá nhân lẫn doanh nghiệp.
Trong lĩnh vực bảo mật, ransomware còn được gọi là mã độc tống tiền hoặc virus tống tiền. Thuật ngữ ransomware virus và virus ransomware thường được sử dụng khi tìm kiếm thông tin về loại mã độc này. Tuy nhiên, xét về kỹ thuật, ransomware không phải lúc nào cũng là virus máy tính, bởi virus là một loại mã độc có cơ chế tự lây nhiễm bằng cách gắn vào tệp hoặc chương trình khác.
Ransomware hoạt động như thế nào?
Ransomware thường xâm nhập hệ thống thông qua email lừa đảo, phần mềm độc hại, lỗ hổng bảo mật hoặc tài khoản bị đánh cắp. Sau khi được thực thi, mã độc có thể tìm cách kiểm soát thiết bị, mã hóa dữ liệu và hiển thị thông báo đòi tiền chuộc.
1. Xâm nhập vào thiết bị hoặc hệ thống
Ransomware thường xâm nhập vào thiết bị hoặc hệ thống thông qua những sơ hở trong quá trình sử dụng và quản lý bảo mật. Một số phương thức phát tán phổ biến gồm:
- Email phishing chứa tệp đính kèm hoặc liên kết độc hại.
- Phần mềm bẻ khóa, ứng dụng không rõ nguồn gốc hoặc tệp tải xuống bị cài mã độc.
- Lỗ hổng trong hệ điều hành, phần mềm hoặc máy chủ chưa được cập nhật.
- Tài khoản đăng nhập bị đánh cắp hoặc có mật khẩu yếu.
- Kết nối truy cập từ xa được cấu hình thiếu an toàn.
Ở giai đoạn này, virus tống tiền có thể được kích hoạt khi người dùng mở tệp đính kèm, nhấp vào liên kết hoặc chạy chương trình chứa mã độc. Quá trình xâm nhập thường diễn ra âm thầm nên người dùng khó nhận biết thiết bị đã bị nhiễm mã độc.
2. Thực thi mã độc và kiểm soát hệ thống
Sau khi xâm nhập, virus ransomware bắt đầu thực thi mã độc trên thiết bị và tìm cách duy trì quyền truy cập vào hệ thống. Tùy từng biến thể, mã độc có thể dò tìm các thiết bị khác trong mạng nội bộ, đánh cắp thông tin đăng nhập hoặc mở rộng phạm vi kiểm soát.
Trong các cuộc tấn công có chủ đích, kẻ tấn công có thể âm thầm thu thập thông tin, xác định dữ liệu quan trọng và tìm cách tiếp cận các tài nguyên dùng chung trước khi mã hóa. Vì vậy, phạm vi ảnh hưởng không chỉ giới hạn ở một máy tính mà có thể lan rộng đến nhiều thiết bị, máy chủ và hệ thống của doanh nghiệp.
3. Mã hóa hoặc khóa dữ liệu
Đây là giai đoạn ransomware virus bắt đầu gây ảnh hưởng trực tiếp đến dữ liệu và khả năng sử dụng thiết bị của nạn nhân. Một số biến thể sử dụng thuật toán mã hóa để chuyển dữ liệu sang dạng không thể đọc được nếu không có khóa giải mã phù hợp, thường nhắm đến các tệp như:
- Tài liệu Word, Excel, PDF.
- Hình ảnh, video và tệp thiết kế.
- Cơ sở dữ liệu (database) và dữ liệu khách hàng.
- Tệp lưu trữ trên máy chủ hoặc thư mục dùng chung.
Ngoài phương thức mã hóa từng tệp, một số ransomware còn khóa màn hình hoặc hạn chế quyền truy cập vào thiết bị. Điều này khiến người dùng không thể sử dụng hệ thống bình thường, ngay cả khi dữ liệu chưa bị mã hóa. Vì vậy, không phải mọi ransomware đều hoạt động bằng cách mã hóa từng tệp dữ liệu.
4. Hiển thị thông báo đòi tiền chuộc
Sau khi mã hóa hoặc khóa dữ liệu, virus ransomware thường hiển thị thông báo yêu cầu nạn nhân trả tiền để được cung cấp khóa giải mã hoặc khôi phục quyền truy cập. Nội dung thông báo thường kèm hướng dẫn thanh toán, thời hạn thực hiện và các lời đe dọa nhằm gây áp lực buộc nạn nhân phải trả tiền.
Một số nhóm tấn công còn đe dọa xóa khóa giải mã, công khai dữ liệu đã đánh cắp hoặc tiếp tục đòi thêm tiền sau khi nhận thanh toán. Tuy nhiên, việc trả tiền chuộc không đảm bảo dữ liệu sẽ được khôi phục đầy đủ hay thông tin bị đánh cắp sẽ không bị phát tán.
Các loại ransomware phổ biến hiện nay
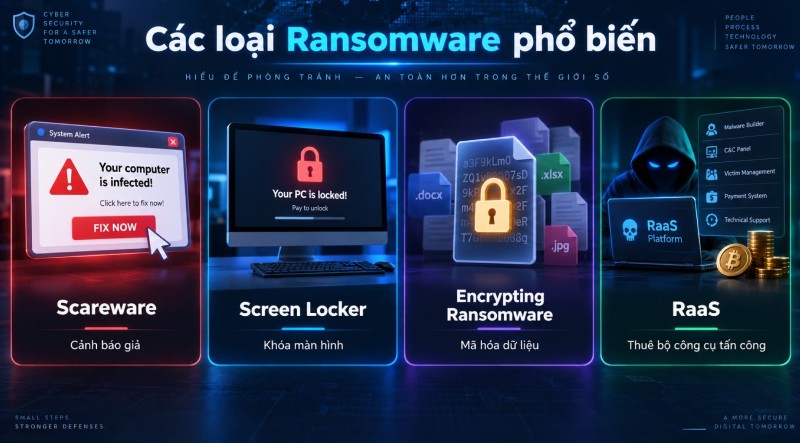
Ransomware được phân loại theo cách thức gây ảnh hưởng đến thiết bị, dữ liệu và hệ thống. Việc nhận biết các dạng mã độc tống tiền giúp bạn hiểu rõ hơn về nguy cơ và lựa chọn biện pháp bảo vệ phù hợp.
1. Crypto ransomware
Crypto ransomware là dạng mã độc sử dụng thuật toán mã hóa để khiến người dùng không thể truy cập dữ liệu trên thiết bị hoặc hệ thống. Loại này thường nhắm đến tài liệu, hình ảnh, cơ sở dữ liệu và các tệp quan trọng phục vụ công việc.
Sau khi mã hóa dữ liệu, kẻ tấn công thường yêu cầu nạn nhân trả tiền để nhận khóa giải mã. Đối với doanh nghiệp, sự cố có thể làm gián đoạn hoạt động kinh doanh, đặc biệt khi dữ liệu lưu trữ hoặc tài nguyên dùng chung bị ảnh hưởng.
2. Locker ransomware
Locker ransomware là dạng mã độc khóa thiết bị hoặc hạn chế quyền truy cập vào hệ thống, thay vì tập trung mã hóa từng tệp dữ liệu. Người dùng có thể bị khóa màn hình, không thể đăng nhập hoặc không sử dụng được các chức năng quan trọng trên thiết bị.
Sau khi khóa thiết bị, mã độc thường hiển thị thông báo yêu cầu nạn nhân trả tiền để khôi phục quyền truy cập. Tuy nhiên, tùy từng biến thể, locker ransomware cũng có thể kết hợp với hành vi mã hóa dữ liệu hoặc các hoạt động độc hại khác.
3. Scareware
Scareware là phần mềm sử dụng cảnh báo giả, thông báo bảo mật hoặc nội dung gây hoang mang để thao túng người dùng thực hiện hành động theo yêu cầu. Chẳng hạn, người dùng có thể nhận được cảnh báo máy tính nhiễm nhiều virus và được yêu cầu thanh toán để mua phần mềm xử lý.
Một số scareware còn tìm cách dụ người dùng cung cấp thông tin cá nhân, tải phần mềm không an toàn hoặc liên hệ với đối tượng lừa đảo. Dù có hình thức gây áp lực và yêu cầu thanh toán tương tự ransomware virus, scareware thường không mã hóa dữ liệu hay khóa thiết bị nên không được xem là virus tống tiền theo nghĩa kỹ thuật chặt chẽ.
4. Ransomware dạng RaaS (Ransomware-as-a-Service)
Ransomware-as-a-Service (RaaS) là mô hình trong đó nhóm phát triển mã độc cung cấp ransomware và các công cụ, hạ tầng liên quan cho những đối tượng khác sử dụng để thực hiện tấn công. Các dịch vụ này có thể bao gồm bảng điều khiển quản lý chiến dịch, hỗ trợ kỹ thuật hoặc tài liệu hướng dẫn triển khai.
Sau khi sử dụng công cụ, đối tượng thực hiện tấn công có thể chia sẻ tiền chuộc thu được với nhóm cung cấp dịch vụ theo thỏa thuận. RaaS không phải một loại virus ransomware được phân loại theo cách thức mã hóa hay khóa dữ liệu, mà là mô hình kinh doanh dịch vụ trong hệ sinh thái tội phạm mạng.
Dấu hiệu nhận biết máy tính bị nhiễm ransomware
Khi bị nhiễm virus tống tiền, máy tính thường xuất hiện những thay đổi bất thường liên quan đến tệp dữ liệu, quyền truy cập và hoạt động của hệ thống. Vì vậy, việc nhận biết sớm các dấu hiệu này giúp bạn kịp thời kiểm tra, xác định nguy cơ và hạn chế thiệt hại do mã độc gây ra.
- Tệp dữ liệu không thể mở hoặc bị đổi đuôi: Các tệp tài liệu, hình ảnh hoặc dữ liệu đột nhiên không thể mở bằng chương trình thông thường, tên tệp bị thay đổi hoặc xuất hiện phần mở rộng lạ. Nếu nhiều tệp cùng gặp tình trạng này trong thời gian ngắn, bạn cần cảnh giác với nguy cơ ransomware đang mã hóa dữ liệu.
- Xuất hiện thông báo đòi tiền chuộc: Máy tính có thể xuất hiện tệp hướng dẫn khôi phục dữ liệu, cửa sổ cảnh báo hoặc hình nền chứa nội dung yêu cầu thanh toán. Thông báo thường kèm hướng dẫn liên hệ, thời hạn trả tiền và lời đe dọa xóa khóa giải mã hoặc công khai dữ liệu nếu nạn nhân không làm theo.
- Máy tính hoặc hệ thống hoạt động bất thường: Nhiều tệp bị thay đổi liên tục, thiết bị bị khóa hoặc không thể truy cập thư mục dùng chung, máy chủ có thể là dấu hiệu đáng ngờ. Ngoài ra, tài khoản xuất hiện hoạt động đăng nhập bất thường cũng cần được kiểm tra để xác định nguyên nhân và loại trừ nguy cơ virus ransomware.
- Dữ liệu bị đánh cắp hoặc có nguy cơ bị công khai: Một số nhóm virus ransomware đánh cắp dữ liệu trước khi mã hóa và yêu cầu tiền chuộc, kèm lời đe dọa công khai thông tin nếu nạn nhân không thanh toán. Đây là hình thức tống tiền kép (Double Extortion), sử dụng cả việc mã hóa dữ liệu và nguy cơ rò rỉ thông tin để gây áp lực.
Cách phòng chống ransomware hiệu quả
Phòng chống ransomware không chỉ dừng lại ở việc cài đặt phần mềm bảo mật mà cần kết hợp nhiều biện pháp để bảo vệ thiết bị, tài khoản, hệ thống mạng và dữ liệu. Việc chủ động kiểm soát các nguy cơ ngay từ đầu sẽ giúp hạn chế khả năng mã độc xâm nhập, đồng thời giảm thiểu thiệt hại nếu xảy ra sự cố. Dưới đây là những biện pháp bạn nên triển khai để tăng cường an toàn thông tin.
1. Sao lưu dữ liệu định kỳ
Sao lưu dữ liệu là một trong những biện pháp quan trọng giúp bạn khôi phục thông tin khi bị ransomware virus mã hóa hoặc hệ thống gặp sự cố. Nếu có bản sao lưu an toàn, bạn sẽ giảm sự phụ thuộc vào khóa giải mã do kẻ tấn công cung cấp và hạn chế nguy cơ mất dữ liệu quan trọng.
Bạn nên:
- Sao lưu các tệp và dữ liệu quan trọng theo lịch định kỳ.
- Lưu bản sao lưu ở vị trí tách biệt với hệ thống chính.
- Sử dụng bản sao lưu ngoại tuyến hoặc có cơ chế bảo vệ riêng.
- Kiểm tra khả năng khôi phục dữ liệu từ bản sao lưu.
Đối với doanh nghiệp, bạn cần xây dựng kế hoạch sao lưu và khôi phục dữ liệu phù hợp với mức độ quan trọng của từng hệ thống. Đồng thời, nên kiểm tra bản sao lưu thường xuyên để đảm bảo dữ liệu có thể sử dụng khi cần khôi phục.
2. Cập nhật hệ điều hành và phần mềm
Hệ điều hành và phần mềm lỗi thời có thể tồn tại những lỗ hổng bảo mật bị kẻ tấn công khai thác để xâm nhập thiết bị. Vì vậy, cập nhật thường xuyên là cách cần thiết để khắc phục điểm yếu và giảm nguy cơ virus tống tiền lợi dụng các lỗ hổng đã biết.
Bạn nên cập nhật hệ điều hành, trình duyệt, phần mềm văn phòng và các ứng dụng đang sử dụng. Với máy chủ hoặc hệ thống doanh nghiệp, cần xây dựng quy trình kiểm tra, thử nghiệm và triển khai bản vá phù hợp để tránh ảnh hưởng đến hoạt động chung.
3. Sử dụng phần mềm bảo mật
Phần mềm bảo mật giúp phát hiện, ngăn chặn hoặc cảnh báo các tệp độc hại và hoạt động đáng ngờ trên thiết bị. Đây là lớp phòng vệ cần thiết để giảm nguy cơ virus ransomware xâm nhập và thực thi mã độc trong hệ thống.
Bạn nên lựa chọn giải pháp bảo mật đáng tin cậy, cập nhật thường xuyên và bật các tính năng bảo vệ phù hợp. Đối với doanh nghiệp, bạn có thể triển khai giải pháp bảo vệ thiết bị đầu cuối (Endpoint Protection) hoặc EDR để hỗ trợ giám sát, phát hiện và xử lý hành vi bất thường.
4. Cẩn trọng với email và đường dẫn lạ
Email phishing là một trong những phương thức phổ biến được sử dụng để phát tán ransomware virus. Chỉ một lần mở tệp đính kèm hoặc truy cập liên kết độc hại cũng có thể tạo điều kiện cho mã độc xâm nhập thiết bị.
Bạn cần:
- Kiểm tra địa chỉ người gửi trước khi mở tệp đính kèm.
- Không nhấp vào liên kết đáng ngờ.
- Không tải phần mềm từ nguồn không đáng tin cậy.
- Xác minh yêu cầu thanh toán hoặc cung cấp thông tin qua kênh chính thức.
5. Tăng cường bảo mật tài khoản
Tài khoản sử dụng mật khẩu yếu, bị đánh cắp hoặc phân quyền thiếu kiểm soát có thể tạo điều kiện cho kẻ tấn công xâm nhập và chiếm quyền truy cập hệ thống. Vì vậy, bạn nên sử dụng mật khẩu mạnh, không trùng lặp giữa các tài khoản và bật xác thực đa yếu tố (MFA) để tăng thêm một lớp bảo vệ cho thông tin đăng nhập.
Ngoài việc bảo vệ mật khẩu, bạn cần quản lý quyền truy cập phù hợp với vai trò và nhu cầu sử dụng của từng người dùng. Đặc biệt, nên hạn chế số lượng tài khoản có quyền quản trị, thường xuyên rà soát quyền được cấp và thu hồi những quyền không còn cần thiết để giảm nguy cơ bị lợi dụng.
6. Bảo vệ hệ thống mạng doanh nghiệp
Hệ thống mạng cần được thiết kế và quản lý an toàn để hạn chế khả năng virus tống tiền di chuyển từ thiết bị bị xâm nhập sang các máy tính, máy chủ khác. Việc kiểm soát kết nối và phân quyền phù hợp còn giúp thu hẹp phạm vi ảnh hưởng nếu xảy ra sự cố.
Các biện pháp có thể áp dụng gồm:
- Phân đoạn mạng theo chức năng và mức độ quan trọng.
- Hạn chế truy cập từ xa và sử dụng VPN khi phù hợp.
- Kiểm soát quyền truy cập vào máy chủ và thư mục dùng chung.
- Theo dõi nhật ký hệ thống và hoạt động đăng nhập.
- Xây dựng quy trình ứng phó sự cố an ninh mạng.
Bên cạnh giải pháp kỹ thuật, doanh nghiệp cần đào tạo nhân viên cách nhận diện email lừa đảo, sử dụng thiết bị an toàn và báo cáo kịp thời khi phát hiện dấu hiệu bất thường. Điều này giúp giảm nguy cơ virus tống tiền xâm nhập thông qua sai sót của người dùng, đồng thời hỗ trợ bộ phận kỹ thuật xử lý sự cố sớm hơn.
Cần làm gì khi máy tính bị ransomware tấn công?
Khi nghi ngờ thiết bị hoặc hệ thống bị ransomware tấn công, bạn cần nhanh chóng thực hiện các bước xử lý để hạn chế thiệt hại và bảo vệ dữ liệu còn an toàn. Quá trình ứng phó cần được tiến hành thận trọng, tránh những thao tác có thể khiến mã độc tiếp tục lây lan hoặc làm giảm khả năng khôi phục dữ liệu.
- Ngắt kết nối thiết bị khỏi mạng: Ngay khi phát hiện dấu hiệu nhiễm ransomware, bạn nên ngắt kết nối wi-fi, mạng dây và các kết nối mạng liên quan để hạn chế mã độc lây lan. Đối với doanh nghiệp, cần nhanh chóng cô lập thiết bị bị ảnh hưởng khỏi mạng nội bộ, máy chủ và thư mục dùng chung theo quy trình ứng phó sự cố.
- Không vội trả tiền chuộc: Thông báo đòi tiền chuộc thường đi kèm thời hạn thanh toán hoặc lời đe dọa nhằm gây áp lực buộc nạn nhân làm theo yêu cầu. Tuy nhiên, việc trả tiền không đảm bảo kẻ tấn công cung cấp khóa giải mã, khôi phục dữ liệu hay xóa những thông tin đã đánh cắp, vì vậy bạn không nên vội thanh toán khi chưa đánh giá đầy đủ sự cố.
- Kiểm tra và xác định phạm vi ảnh hưởng: Bạn cần xác định những thiết bị nào bị nhiễm, dữ liệu nào đã bị mã hóa và liệu ransomware có lan sang các hệ thống khác hay không. Với doanh nghiệp, cần rà soát máy chủ, tài khoản đăng nhập, thiết bị truy cập từ xa và thư mục chia sẻ để đánh giá mức độ ảnh hưởng, từ đó lựa chọn phương án xử lý phù hợp.
- Khôi phục dữ liệu từ bản sao lưu: Nếu có bản sao lưu sạch và đáng tin cậy, bạn có thể sử dụng dữ liệu này để khôi phục hệ thống sau khi đã xử lý sự cố. Trước khi thực hiện, cần kiểm tra và loại bỏ mã độc, xác nhận môi trường khôi phục an toàn, đồng thời tránh kết nối bản sao lưu vào thiết bị đang nhiễm ransomware khi chưa đánh giá rủi ro.
- Tìm công cụ giải mã phù hợp: Một số biến thể ransomware đã có công cụ giải mã miễn phí do các tổ chức an ninh mạng phát triển và cung cấp. Bạn có thể truy cập dự án No More Ransom để kiểm tra loại mã độc và tìm công cụ phù hợp nếu có. Tuy nhiên, khả năng khôi phục phụ thuộc vào biến thể, phiên bản ransomware và tình trạng dữ liệu; không phải trường hợp nào cũng có thể giải mã thành công.
Ransomware là mối đe dọa an ninh mạng có thể gây mất dữ liệu, gián đoạn hoạt động và ảnh hưởng nghiêm trọng đến cá nhân lẫn doanh nghiệp. Việc hiểu rõ cơ chế hoạt động, dấu hiệu nhận biết và cách thức lây nhiễm sẽ giúp bạn chủ động hơn trong việc phòng tránh mã độc tống tiền. Qua những thông tin được Website Chuyên Nghiệp tổng hợp, bạn có thể lựa chọn các biện pháp bảo vệ phù hợp như sao lưu dữ liệu định kỳ, cập nhật phần mềm và tăng cường bảo mật tài khoản. Việc chủ động phòng ngừa và chuẩn bị phương án ứng phó sẽ giúp bạn hạn chế thiệt hại khi xảy ra sự cố ransomware.
Bài viết liên quan:
 Cyber attack là gì? Các loại tấn công mạng phổ biến
Tin tức khác | Xem tất cả



 Chat Skype